
Banking as a Service: O Que Mudou na Prática
Entenda o que a Resolução Conjunta nº 16/2025 muda no BaaS, nas responsabilidades de prestadoras e tomadoras e nos processos de KYC e compliance.
Banking as a Service: o que mudou na prática com a nova regulação?
No Banking as a Service (BaaS), a execução de determinadas atividades pode envolver diferentes participantes. A responsabilidade regulatória pelos serviços financeiros, porém, não simplesmente acompanha essa delegação.
Esse é um dos pontos centrais da Resolução Conjunta nº 16/2025, que regulamentou a prestação de serviços de BaaS no Brasil e tornou mais claros os papéis, responsabilidades e requisitos aplicáveis ao modelo.
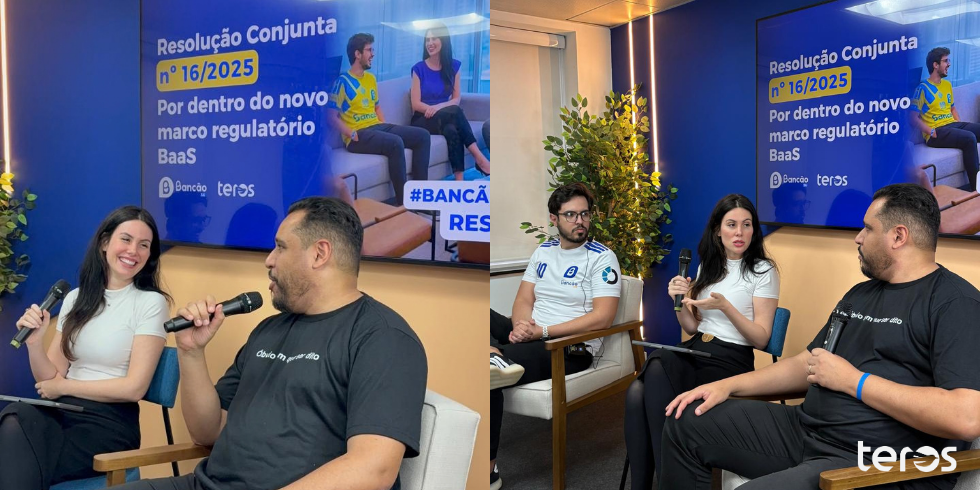
A discussão foi abordada por Lígia Lopes, CEO da Teros, em uma conversa sobre os impactos da nova regulamentação para instituições prestadoras, entidades tomadoras e, especialmente, para as áreas de Risco e Compliance.
A mudança é relevante porque BaaS não deve ser analisado apenas como uma forma de integrar serviços financeiros por API. Por trás da experiência existem responsabilidades relacionadas a governança, gerenciamento de riscos, controles internos, segurança, contratação, transparência e compliance. Esses pontos estão expressamente entre os aspectos abrangidos pela nova regulamentação, segundo o Banco Central.
Para instituições que operam esse modelo, a pergunta deixa de ser apenas “quem executa determinada etapa?” e passa a incluir outra questão fundamental: quem responde por ela?
O que é Banking as a Service?
Banking as a Service é um modelo no qual uma instituição autorizada pelo Banco Central disponibiliza determinados serviços financeiros e de pagamento para que outra empresa possa incorporá-los à sua própria jornada.
Na prática, é o que permite que diferentes produtos financeiros sejam oferecidos dentro da experiência de uma empresa sem que ela necessariamente seja a instituição autorizada responsável por todos os serviços envolvidos.
Mas isso não significa ausência de responsabilidades ou liberdade para distribuir funções sem uma arquitetura definida.
A Resolução Conjunta nº 16/2025 estabelece regras específicas para essa relação e formaliza papéis que precisam estar claros tanto operacionalmente quanto para o cliente.
Essa mudança também reforça uma característica da infraestrutura financeira trabalhada pela Teros: diferentes fornecedores e capacidades podem participar da jornada, mas precisam funcionar dentro de uma estrutura governável.
Quem é quem na nova estrutura do BaaS?
Entender a regulamentação começa por distinguir os participantes envolvidos.
Instituição prestadora
A prestadora é a instituição autorizada pelo Banco Central que presta os serviços financeiros ou de pagamento abrangidos pelo modelo.
Ela ocupa uma posição central porque é a instituição regulada responsável pelos serviços prestados dentro do arranjo.
Entidade tomadora
A tomadora contrata a infraestrutura da instituição prestadora e incorpora os serviços à sua própria jornada.
É ela que pode apresentar ao cliente uma experiência integrada ao seu aplicativo, plataforma, marca ou produto.
A existência dessa camada não elimina a necessidade de deixar claro quem efetivamente presta o serviço financeiro.
O Banco Central determina, inclusive, que a instituição prestadora assegure que as informações necessárias à sua identificação estejam acessíveis ao cliente nos canais, interfaces, contratos, documentos e instrumentos de pagamento pertinentes.
Cliente final
O cliente final é quem utiliza o serviço disponibilizado por meio dessa estrutura.
A regulamentação aumenta a importância da transparência nessa relação. O usuário precisa ter clareza sobre quem participa da prestação dos serviços e qual instituição é responsável pela atividade financeira ou de pagamento.
Esse desenho ajuda a responder uma questão que durante a expansão do BaaS nem sempre esteve evidente para o consumidor: com quem, de fato, existe a relação financeira?
O serviço pode ser delegado, mas e a responsabilidade?
Esse é um dos pontos mais importantes para compreender o novo momento do BaaS.
A existência de uma entidade tomadora e a possibilidade de ela participar de etapas operacionais não transferem automaticamente para ela a responsabilidade regulatória da instituição prestadora.
Em processos relacionados a cadastro, identificação, prevenção a fraudes e PLD/FT, por exemplo, a tomadora pode participar da execução de tarefas e do fornecimento de informações dentro do desenho contratado.
Isso não significa que a prestadora possa simplesmente terceirizar sua responsabilidade regulatória.
É justamente essa diferença entre execução e responsabilidade que ganha importância para os times de Risco e Compliance.
A questão deixa de ser apenas quem possui determinada API ou executa determinada consulta. É necessário saber quem define a arquitetura de controles, quais informações são utilizadas, como as etapas são supervisionadas e quem responde pelo serviço regulado.
A conversa com Lígia Lopes aprofunda justamente essa leitura da Resolução Conjunta nº 16/2025 e pode ser acompanhada na conversa completa sobre BaaS, Risco e Compliance no YouTube.
O que muda para KYC dentro de uma operação de BaaS?
KYC, sigla para Know Your Customer, não pode ser reduzido a uma consulta cadastral executada na abertura da conta.
Uma esteira pode envolver validação de identidade, documentos, biometria, prova de vida, consultas a fontes oficiais, PEP, listas de sanções, sinais comportamentais e outros mecanismos relacionados ao risco da operação.
Na solução de Cadastro Inteligente da Teros, essas diferentes etapas podem ser orquestradas em jornadas de KYC e KYB configuradas conforme o perfil de risco do produto. A plataforma também contempla requisitos relacionados a PLD/FT e trilha auditável.
No contexto do BaaS, entretanto, existe uma questão adicional.
Não basta perguntar como o KYC será executado.
Também é necessário responder:
Quem desenha a política?
Quais verificações serão exigidas?
Quem escolhe ou homologa os fornecedores?
Quais informações a tomadora precisa fornecer?
Como exceções são tratadas?
Como as evidências ficam registradas?
Como a instituição prestadora acompanha a execução?
Quem responde perante o regulador?
A diferença entre executar uma tarefa e responder pela arquitetura de compliance precisa estar clara.
Por que KYC, fraude e PLD/FT não são a mesma coisa?
Embora apareçam frequentemente na mesma jornada, esses processos não são equivalentes.
KYC busca identificar, qualificar e conhecer o cliente de acordo com os requisitos aplicáveis.
Prevenção à fraude procura identificar tentativas de manipulação, falsidade, identidade sintética, comportamento suspeito e outros sinais associados a operações fraudulentas.
PLD/FT está relacionada à prevenção à lavagem de dinheiro e ao financiamento do terrorismo, envolvendo políticas, procedimentos, monitoramento e controles próprios.
Uma biometria aprovada, portanto, não encerra necessariamente nenhuma dessas discussões.
A Teros aprofunda essa evolução no artigo O novo Onboarding Financeiro: por que o mercado deixou de falar apenas em antifraude. O conteúdo mostra como onboarding passou a funcionar como uma infraestrutura de decisão que conecta identidade, fraude, dados e compliance.
Em BaaS, essa distinção ganha ainda mais importância porque diferentes participantes podem executar partes da jornada sem que as responsabilidades regulatórias se tornem intercambiáveis.
Quais problemas a nova regulamentação procura enfrentar?
A regulamentação do Banking as a Service não surge isoladamente. Ela acompanha o crescimento de um modelo que ampliou as possibilidades de distribuição de produtos financeiros, mas também trouxe desafios de supervisão, governança e clareza sobre responsabilidades.
Entre as preocupações associadas à discussão regulatória estão riscos de fraude, lavagem de dinheiro, estruturas inadequadas de movimentação de recursos e falta de clareza sobre quem responde por determinadas etapas da operação.
O Banco Central afirma que a regulamentação busca aumentar a segurança jurídica e mitigar riscos, abrangendo governança corporativa, gerenciamento de riscos, controles internos, segurança, conduta, contratação e responsabilização.
Isso ajuda a entender por que a discussão vai muito além de uma atualização contratual.
O impacto chega à arquitetura operacional.
Por que contas-bolsão entram nessa discussão?
As chamadas contas-bolsão ganharam atenção justamente porque podem dificultar a identificação clara da relação entre recursos movimentados e seus efetivos titulares ou usuários quando estruturadas de maneira inadequada.
Em uma arquitetura financeira regulada, transparência e rastreabilidade são fundamentais.
A evolução das regras do BaaS reforça a necessidade de evitar estruturas nas quais a experiência oferecida ao cliente não corresponda de maneira suficientemente clara às relações existentes nos bastidores.
Isso se conecta diretamente ao objetivo de tornar mais transparente a identificação da instituição responsável pelo serviço.
A discussão sobre BaaS, portanto, não se limita à experiência da interface. Ela envolve saber quem presta, quem opera, quem movimenta, quem controla e quem responde.
O que muda para a entidade tomadora?
A regulamentação não transforma a tomadora em uma instituição autorizada pelo Banco Central apenas porque ela incorpora serviços financeiros à sua jornada.
Mas isso também não significa que ela possa tratar compliance como um problema exclusivo da prestadora.
A tomadora participa da operação e precisa executar corretamente as obrigações e procedimentos definidos dentro da relação contratual e regulatória aplicável.
Isso exige alinhamento entre tecnologia, produto, risco e compliance.
Na prática, a empresa precisa compreender quais informações deve coletar, quais verificações precisa executar, como deve transmitir dados à prestadora, quais controles precisam existir e quais mudanças operacionais são necessárias quando políticas ou requisitos forem atualizados.
É nesse ponto que onboarding regulatório e orquestração financeira deixam de ser apenas temas tecnológicos.
Eles passam a ser parte da governança da operação.
Por que orquestração de fornecedores ganha importância no BaaS?
Uma jornada financeira pode depender de diversos fornecedores.
Pode haver uma solução de biometria, outra para documentos, uma fonte de dados cadastrais, mecanismos antifraude, listas de PEP e sanções, Open Finance e diferentes sistemas internos.
O problema não está necessariamente em utilizar vários provedores.
O problema aparece quando ninguém possui uma visão consolidada de como essas peças participam da decisão.
Na solução de Cadastro Inteligente da Teros, diferentes fontes e fornecedores são organizados dentro de uma mesma esteira, com política aplicada e registro do veredito.
Isso também permite conectar o onboarding às etapas posteriores.
O artigo Da Base ao Fluxo: Conectando Cadastro Inteligente ao Motor de Decisão Financeira mostra como informações coletadas no cadastro podem alimentar regras e políticas utilizadas posteriormente pela instituição.
Em uma operação de BaaS, essa rastreabilidade é especialmente relevante porque a existência de vários participantes não elimina a necessidade de reconstruir como determinada decisão foi tomada.
Onde Open Finance e pagamentos entram nessa arquitetura?
BaaS também precisa ser analisado como parte de uma infraestrutura financeira maior.
Depois do onboarding, uma jornada pode envolver crédito, Open Finance, pagamentos, cobrança e monitoramento.
A solução de pagamentos e cobrança da Teros, por exemplo, conecta pagamentos via Pix e Open Finance a onboarding, KYC, PLD, antifraude, autorizações e conciliação, mantendo registros dos eventos da jornada.
A mesma lógica vale para crédito.
No Motor de Crédito da Teros, diferentes sinais, fontes e regras podem ser combinados dentro de uma política versionada e auditável.
Isso evidencia uma mudança importante na forma de pensar infraestrutura financeira.
Não basta integrar o serviço. É preciso conseguir explicar como cadastro, risco, decisão e movimentação financeira se conectam.
O que Risco e Compliance precisam revisar na operação de BaaS?
A Resolução Conjunta nº 16/2025 cria um bom momento para revisar não apenas contratos, mas também a operação real.
Algumas perguntas ajudam nessa análise:
Está claro quem é a instituição prestadora e quem é a entidade tomadora?
O cliente consegue identificar adequadamente quem presta o serviço financeiro?
Quem define as políticas de KYC e PLD/FT?
Quais tarefas são executadas pela tomadora?
Como a prestadora supervisiona essas atividades?
Quais fornecedores participam do onboarding?
Como são tratadas prevenção à fraude, PEP e sanções?
Onde ficam armazenadas as evidências das verificações?
Como exceções e análises manuais são registradas?
É possível reconstruir a jornada de um cliente para auditoria?
Como mudanças nas políticas chegam à operação da tomadora?
Os sistemas permitem substituir fornecedores sem perder governança?
Essas perguntas mostram por que o impacto da regulamentação não termina no jurídico.
Produto, tecnologia, operações, Risco e Compliance precisam trabalhar sobre a mesma arquitetura.
Estruture uma operação de BaaS com responsabilidades e processos claros
A Resolução Conjunta nº 16/2025 torna mais explícito um princípio fundamental para quem opera Banking as a Service: distribuir tarefas dentro da jornada não significa distribuir automaticamente a responsabilidade regulatória da instituição prestadora.
Para prestadoras, isso aumenta a importância de governar aquilo que é executado dentro do arranjo. Para tomadoras, significa compreender com precisão quais atividades estão sob sua execução e quais padrões precisam ser respeitados.
E para ambas, significa que KYC, fraude, PLD/FT, fornecedores e registros não podem funcionar como peças desconectadas.
A Teros atua justamente na camada de orquestração dessas jornadas, conectando Cadastro Inteligente, dados, fornecedores, decisões financeiras, Open Finance e pagamentos com trilhas auditáveis.
Assista também à conversa com Lígia Lopes sobre a nova regulamentação do BaaS e conheça as soluções da Teros para estruturar jornadas financeiras com mais integração e governança.
Entre em contato ou preencha o formulário abaixo.
Discovery gratuito
Em 30 minutos mostramos os gaps na sua jornada atual
Sem compromisso. Com quem opera o problema
- Discovery gratuito sem pitch de vendas
- Mapeamos sua esteira atual em tempo real
- Você sai com um diagnóstico de ruptura e custo